Denken in afhankelijkheden

Elke IT-omgeving is afhankelijk van leveranciers. Van de chip in de server tot de software die erop draait en het netwerk dat alles verbindt. Dat is niet erg, dat is hoe moderne IT werkt. De vraag is dus niet óf je afhankelijk bent, maar op welke manier en welke primaire processen daarop leunen.

Sinds de Cyberbeveiligingswet, de Nederlandse uitwerking van NIS2, is inzicht in die afhankelijkheden ook geen vrijblijvende exercitie meer. Je moet weten welke leveranciers in je keten zitten en welke risico’s daarbij horen. Maar dat betekent niet dat iedere tool hetzelfde gewicht verdient. Wie alles even zwaar weegt, komt niet meer vooruit. Het helpt om in lagen te denken.

Geschreven door
Iris Nicolaas
&
Geplaatst op
11
-
11
-
2026
2024
Geschreven door
Iris Nicolaas
&
Geplaatst op
11
-
11
-
2026
2024

Data als vertrekpunt

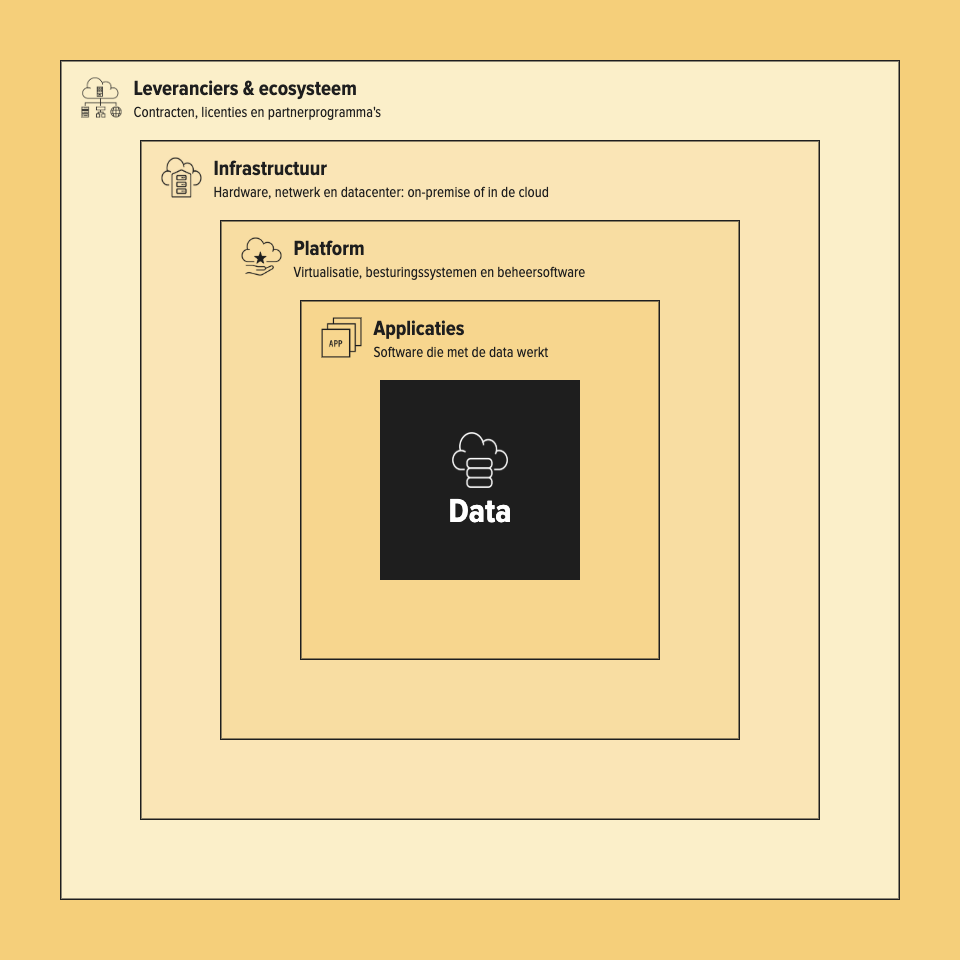
Bekijk je IT-omgeving als een gelaagdheid. In de kern staat altijd de data: klantgegevens, financiële administratie, de informatie waar je primaire processen op draaien. Daaromheen liggen de lagen die de data bereikbaar en bruikbaar maken.

Direct rond de data zitten de applicaties, de software waarmee medewerkers en klanten met de data werken. Daaromheen ligt het platform: virtualisatie, besturingssystemen en de beheersoftware die alles laat draaien. Dan volgt de infrastructuur met hardware, netwerk en het datacenter. Bij de een staat die nog deels on-premise, bij de ander al volledig in de cloud. De buitenste laag is die van leveranciers en ecosysteem: de contracten, licenties en partnerprogramma’s die bepalen onder welke voorwaarden je al die technologie mag gebruiken.

Per laag stel je dezelfde vragen. Wie levert dit? Onder welk recht valt die partij? En wat gebeurt er met de data als deze laag wegvalt of verandert? Hoe dichter een laag bij de data zit, hoe zwaarder die vragen wegen. In 'Soevereiniteit is meer dan een belofte' gingen we al in op wie de sleutels heeft en onder welk recht de eigenaar valt. Door in lagen te denken, zie je waar je die vragen het eerst moet stellen.
Niet elke afhankelijkheid weegt even zwaar

Kies je voor een hyperscaler, dan is dat los van de kosten vooral een jurisdictievraagstuk. Een Amerikaanse leverancier valt onder de Cloud Act, ook als de servers in Nederland staan. Voor workloads die op je (klant)data leunen, is dat een risico dat je moet kunnen verantwoorden. Raakt een workload je data niet, dan ligt dat heel anders.

Een tool om de planning bij te houden, een enquête uit te sturen of iets anders kleins te regelen, hoef je niet door hetzelfde zware proces te halen als je ERP-systeem. Zolang er geen klantdata in staat en je primaire proces niet stilvalt als de tool een dag niet werkt, is de afhankelijkheid beperkt. Afhankelijkheden in kaart brengen betekent dus ook bewust kiezen waar je níet te moeilijk over doet.

En wie het helemaal doortrekt, komt uit bij de chips in de hardware. Die worden ergens gemaakt en vrijwel nooit in Europa. Volledig onafhankelijk zijn is dus geen realistisch doel. Weten waar je afhankelijk bent en wat dat voor de kern betekent, is dat wel.

Technologie heeft ook een organisatorische kant

Afhankelijkheid gaat niet alleen over wat software kan of doet. De overname van VMware door Broadcom liet dat duidelijk zien. De technologie bleef dezelfde, maar licentiemodellen, bundels en het partnerprogramma werden in korte tijd volledig omgegooid. Voor veel organisaties en cloudproviders had dat verstrekkende gevolgen, nog los van de techniek.

De buitenste laag, die van leveranciers en ecosysteem, kan dus net zo goed bewegen als de technologie zelf. Een leverancier kan van eigenaar wisselen, van strategie veranderen of andere voorwaarden stellen. Daarom is de belangrijke vraag: hoe wendbaar ben je als een van je leveranciers een ommezwaai maakt? Kun je meebewegen, kun je uitwijken en blijft je data in die tussentijd veilig en bereikbaar?

Dat vraagt om alternatieven, niet om paniek. In 'De multi-tenant opties voor VMware CSP’s' schreven we al dat paniekmigraties vaak meer risico opleveren dan ze wegnemen. Wendbaarheid zit in voorbereiding: weten welke workloads waar kunnen draaien, data die niet vastzit aan één platform en een uitwijk of back-up die niet op dezelfde technologie leunt als productie.

Schil voor schil afpellen

Wie zijn afhankelijkheden in kaart brengt, begint bij de kern en werkt naar buiten. Welke data is kritisch? Op welke applicaties, platformen en infrastructuur leunt die data? En welke leveranciers zitten daar weer achter? Zo zie je per laag waar de echte risico’s zitten en waar een afhankelijkheid gewoon prima is.

Dat is ook precies wat de Cyberbeveiligingswet vraagt: inzicht in je keten, bewuste keuzes en aantoonbaar risicobeheer. Niet alles maximaal dichttimmeren, maar de zwaarste maatregelen daar nemen waar de kern geraakt kan worden.

Het doel is niet om afhankelijkheden te vermijden. Nieuwe technologie biedt juist nieuwe mogelijkheden en daar wil je in mee kunnen. Het doel is dat je dat doet zonder onnodig risico te nemen met je data.

Ook Fundaments is afhankelijk van internationale leveranciers. Dat erkennen we en we richten onze diensten zo in dat de data van onze klanten onder Nederlands recht en in Nederlandse handen blijft, wat er ook verandert in de lagen eromheen. Wil je weten hoe jouw lagen eruitzien en waar de risico’s zitten? Neem contact op, dan pellen we het samen af.

No items found.
No items found.